

Keamanan Node.js: Celah Terbaru & Cara Praktis Mengatasinya

 Featured Article
Keamanan Node.js: Celah Terbaru & Cara Praktis Mengatasinya
Ruang iklan proporsional (Zero CLS) bebas risiko klik tidak sengaja.
Keamanan Node.js menjadi sorotan kritis seiring maraknya penemuan celah pembobolan pembatasan hak akses (Permission Model Bypass), manipulasi prototipe objek (Prototype Pollution), serta serangan rantai pasok paket (npm Supply Chain Poisoning). Kerentanan tingkat tinggi seperti CVE-2024-21892 dan CVE-2024-22019 membuktikan bahwa celah pada lapisan internal C++ runtime Node.js maupun kecerobohan desentralisasi modul dependensi dapat dieksploitasi penyerang untuk membaca berkas rahasia, melumpuhkan layanan (DoS), hingga mengeksekusi kode jarak jauh (Remote Code Execution / RCE).
Banyak tim pengembang backend berasumsi bahwa mengeksekusi aplikasi Node.js di dalam lingkungan container Docker sudah otomatis kebal dari ancaman sistem operasi. Padahal, jika hak akses proses runtime tidak dikonfigurasi dengan prinsip hak minimum (least privilege) dan pustaka pihak ketiga tidak diaudit ketat, penyerang dapat mengeksekusi perintah arbitrer melalui sub-proses maupun manipulasi memori internal V8 engine.
Ruang iklan proporsional (Zero CLS) bebas risiko klik tidak sengaja.
Memahami mekanisme vektor serangan terbaru pada Node.js, menerapkan isolasi sistem berkas, memvalidasi muatan JSON terstruktur, serta memproteksi rantai dependensi npm adalah kewajiban mutlak bagi pengembang backend, insinyur DevOps, dan arsitek sistem cloud.
1. Vektor Kerentanan Utama pada Ekosistem Node.js Terbaru
Berbeda dari celah logika bisnis biasa, ancaman keamanan pada Node.js modern umumnya menyerang dua lapisan: lapisan runtime engine (C++ binding) dan lapisan ekosistem JavaScript (dependensi npm). Tiga celah yang paling banyak dieksploitasi meliputi:
Ruang iklan proporsional (Zero CLS) bebas risiko klik tidak sengaja.
Permission Model Path Traversal & Bypass (CVE-2024-21892): Terjadi pada penanganan resolusi path internal (fitur eksperimental
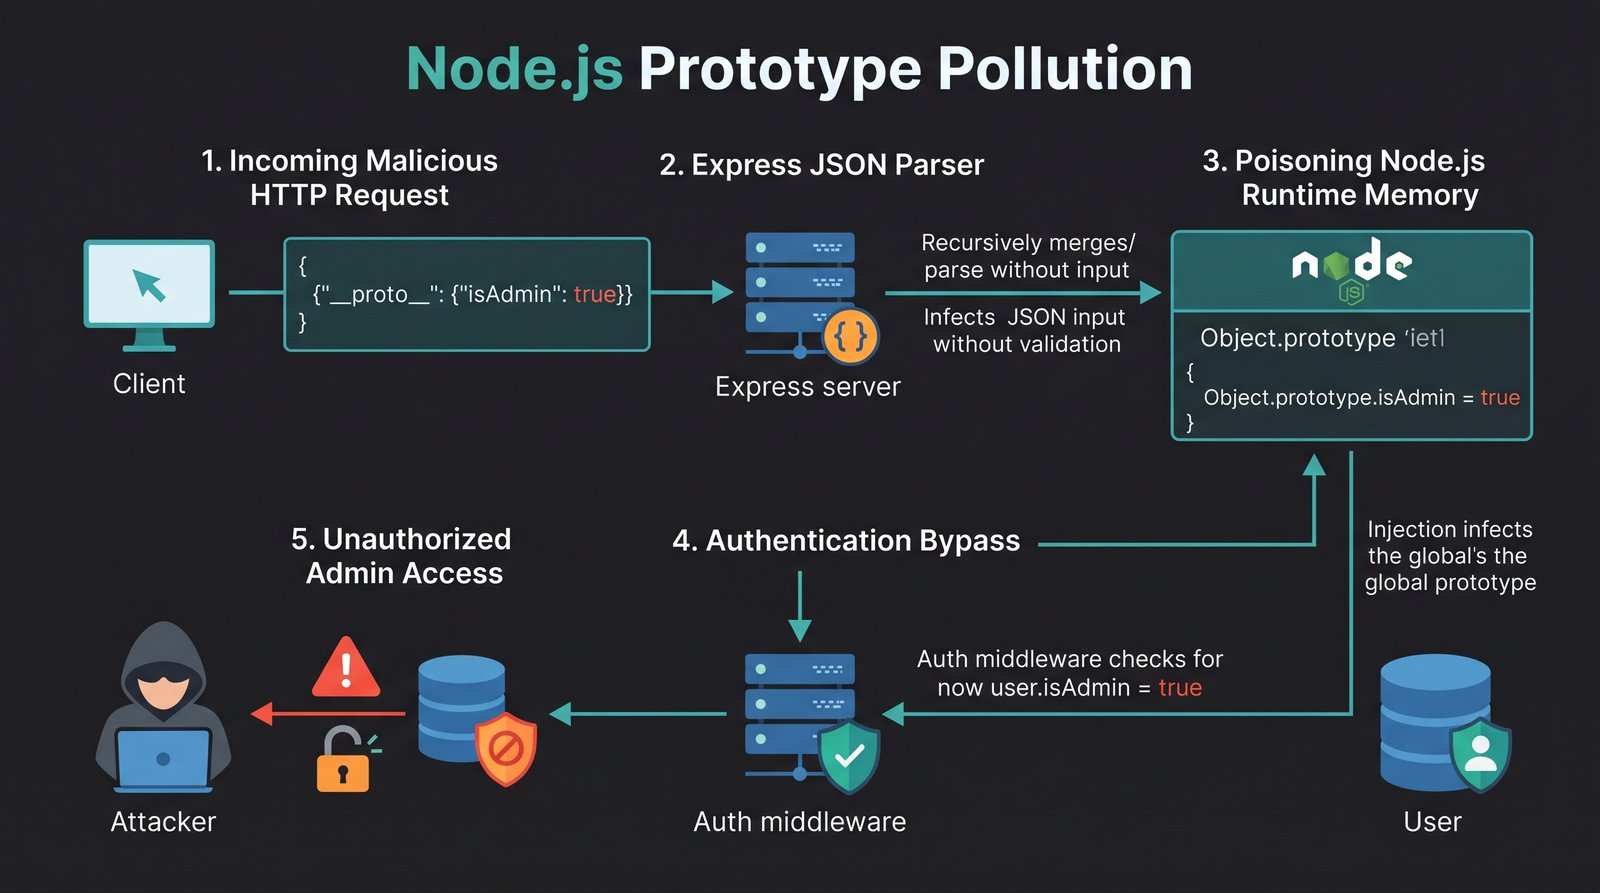
--experimental-permission). Penyerang mampu memanfaatkan manipulasi simbolik atau pemanggilan fungsi pembantu internal sepertiprocess.binding()untuk melompati pembatasan direktori, memungkinkan pembacaan berkas sensitif di luar folder izin baca.Server-Side Prototype Pollution: Memanfaatkan penggabungan objek rekursif yang tidak disanitasi saat memproses payload JSON. Penyerang menyuntikkan kunci
__proto__yang meracuni objek bawaanObject.prototype, mengubah perilaku fungsi logika, membobol otentikasi, atau memicu crash server (DoS).Malicious Dependency Injection (Supply Chain): Penyisipan skrip instalasi jahat (preinstall / postinstall hooks) pada paket npm populer atau teknik typosquatting untuk mengekstraksi variabel lingkungan (
process.env) berisi kunci API, kredensial AWS, dan token database.
Peringatan Keamanan Kritis: Fitur Permission Model Node.js dirancang untuk membatasi akses modul ke sistem berkas (file system) dan child process. Namun, jika Anda menggunakan versi runtime lama yang belum ditambal, penyerang berpengalaman dapat memanfaatkan fungsi bawaan internal untuk meloloskan diri dari sandbox tersebut.
Tabel Komparasi Vektor Kerentanan dan Dampak pada Node.js
Tabel berikut memetakan spektrum celah keamanan utama, tingkat dampak CVSS, serta target serangannya pada aplikasi backend:
Celah Keamanan | Vektor Eksploitasi | Tingkat Keparahan | Dampak Sistem |
|---|---|---|---|
Runtime Permission Bypass | Manipulasi path buffer, symlink, C++ binding leakage. |
| Akses baca/tulis berkas tanpa izin, spawn sub-proses ilegal. |
Server Prototype Pollution | Rekursif |
| Otorisasi bypass, Denial of Service (DoS), potensi RCE. |
Supply Chain Poisoning | Eksekusi script npm lifecycle ( |
| Eksfiltrasi variabel |
HTTP Request Smuggling | Ketidaksesuaian parsing | Tinggi (CVSS 7.5 - 8.6) | Keracunan cache HTTP, pencurian kredensial sesi antar user. |
2. Cara Mengatasi Kerentanan Runtime: Patching Versi LTS
Langkah paling mendasar dan terpenting untuk menuntaskan bug di tingkat runtime adalah memperbarui biner Node.js ke rilis pemeliharaan resmi (Active LTS). Tim pengembang Node.js secara berkala merilis pembaruan keamanan darurat yang menambal kebocoran API C++ internal:
Node.js v18: Pastikan menggunakan versi
v18.20.1atau versi pemeliharaan LTS terbaru.Node.js v20: Pastikan berada pada versi
v20.12.1atau lebih baru.Node.js v22: Pastikan berada pada rilis LTS stabil (
v22.x) yang telah menambal permission flaw.
# 1. Periksa versi Node.js yang aktif di server
node -v

# 2. Jika menggunakan NVM (Node Version Manager), pasang rilis LTS teraman
nvm install --lts
nvm use --lts

# 3. Kunci versi Node.js pada berkas package.json agar lingkungan tim tetap sinkron
# Tambahkan blok konfigurasi engine:
# "engines": {
#   "node": ">=20.12.1"
# }
Tips Praktis dari Pengalaman Saya: Jangan pernah menjalankan proses Node.js di server produksi menggunakan pengguna
root. Di dalam Dockerfile, selalu tambahkan instruksiUSER nodesebelum perintahCMDdijalankan. Jika proses aplikasi disusupi, penyerang tidak akan mendapatkan hak akses sistem penuh untuk memodifikasi konfigurasi kernel OS.
3. Mitigasi Prototype Pollution di Tingkat Kode
Untuk mensterilkan aplikasi Express atau Fastify dari racun prototipe, Anda harus mencegah penulisan properti tak dikenal langsung ke struktur objek. Terapkan tiga lapisan pertahanan kode berikut:
A. Validasi Skema Input Menggunakan Zod
Validasi ketat payload JSON yang masuk sebelum diolah oleh fungsi bisnis. Gunakan pustaka skema seperti Zod dengan opsi .strict() untuk menolak kunci ilegal seperti __proto__, constructor, atau prototype:
import { z } from 'zod';

// Definisikan skema dengan menolak field asing di luar kontrak data
const UserUpdateSchema = z.object({
  namaLengkap: z.string().min(2).max(50),
  alamatEmail: z.string().email(),
  nomorTelepon: z.string().optional()
}).strict(); // .strict() melempar galat jika terdapat properti mencurigakan

export function sanitasiUpdatePayload(reqBody: unknown) {
  return UserUpdateSchema.parse(reqBody);
}
B. Gunakan Objek Tanpa Prototipe (Object.create(null)) dan Map
Saat Anda membutuhkan kamus (dictionary / key-value store) untuk menampung data dinamis dari pengguna, hindari penggunaan objek literal {} standar. Buat objek murni tanpa rantai warisan prototipe atau manfaatkan struktur data Map:
// 1. Objek tanpa prototipe kebal terhadap eksploitasi __proto__
const penyimpananAman = Object.create(null);
penyimpananAman["kunci"] = "nilai";

// 2. Bekukan prototipe global saat inisialisasi aplikasi (opsional)
Object.freeze(Object.prototype);
4. Membentengi Rantai Pasok Dependensi npm (Supply Chain Security)
Serangan modern pada ekosistem Node.js paling sering masuk melalui backdoor pada dependensi pihak ketiga. Pasang barikade pertahanan berikut di lingkungan pengembangan dan alur kerja CI/CD Anda:
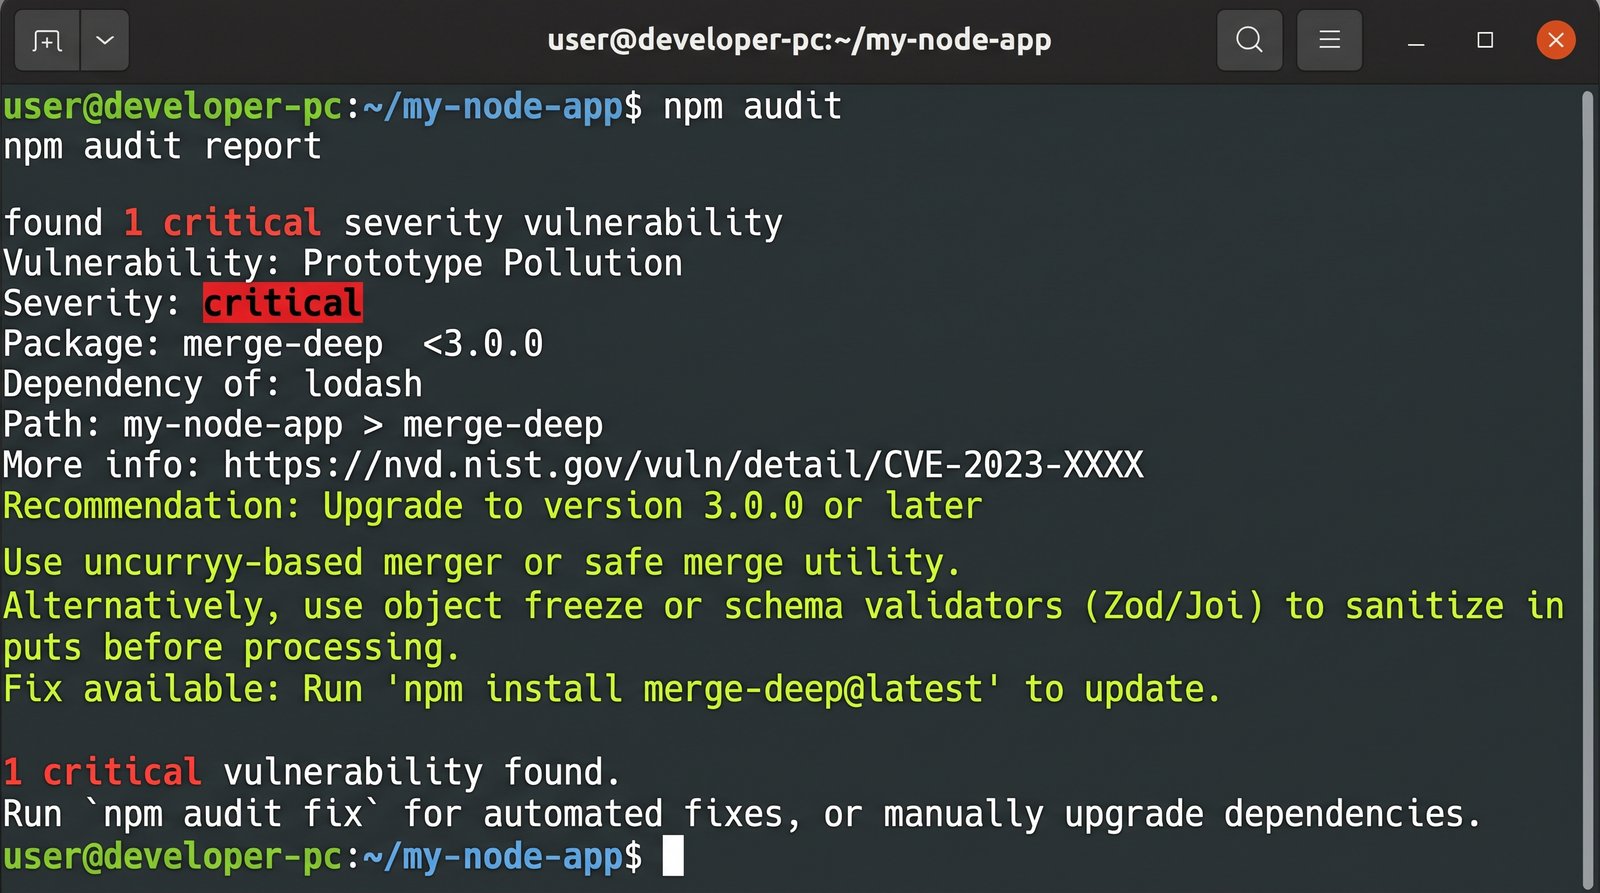
# 1. Audit dependensi secara berkala terhadap database CVE
npm audit

# 2. Perbaiki otomatis dependensi yang memiliki patch keamanan aman
npm audit fix

# 3. Blokir eksekusi skrip otomatis (pre/post install) pada mesin CI/CD
npm ci --ignore-scripts

# 4. Pasang linter keamanan otomatis di alur pipeline Git
npx socket-cli scan
Menjalankan npm ci --ignore-scripts di server produksi dan container docker memastikan paket pihak ketiga tidak dapat menjalankan kode shell berbahaya di latar belakang saat proses pembangunan aplikasi berlangsung.
5. Mengaktifkan Header Keamanan HTTP dengan Helmet
Lindungi aplikasi Node.js/Express Anda dari serangan injeksi skrip, clickjacking, dan kebocoran tipe MIME dengan memasang middleware standar industri seperti helmet:
import express from 'express';
import helmet from 'helmet';

const app = express();

// Pasang header keamanan HTTP komprehensif secara otomatis
app.use(helmet());

// Batasi ukuran muatan JSON untuk mencegah eksploitasi Memory Buffer Overflow
app.use(express.json({ limit: '100kb' }));

// Sembunyikan informasi fingerprint bahwa server dibangun menggunakan Express
app.disable('x-powered-by');
FAQ: Pertanyaan yang Sering Diajukan Seputar Keamanan Node.js
1. Mengapa menyembunyikan header X-Powered-By sangat disarankan?
Secara default, Express mengirimkan header respons X-Powered-By: Express. Menghapus header ini melalui app.disable('x-powered-by') atau modul helmet mempersulit bot penyerang dalam memetakan teknologi backend Anda secara otomatis untuk melancarkan eksploitasi spesifik.
2. Apakah Object.freeze(Object.prototype) aman diterapkan di semua proyek?
Meskipun Object.freeze(Object.prototype) sangat efektif menghentikan serangan Prototype Pollution, Anda harus mengujinya secara cermat di lingkungan staging. Beberapa pustaka warisan (legacy packages) memodifikasi prototipe bawaan saat startup, sehingga pembekuan prototipe dapat memicu galat runtime jika pustaka tersebut masih bergantung pada pola lama.
3. Apa perbedaan antara package.json dan package-lock.json dari sisi keamanan?
Berkas package.json hanya mendefinisikan rentang versi (misalnya ^2.0.0), yang memungkinkan paket mengunduh versi minor baru tanpa sepengetahuan Anda. Sebaliknya, package-lock.json mengunci pohon dependensi secara absolut berikut dengan hash integritas SHA-512, mencegah serangan injeksi kode saat proses instalasi di mesin lain.
4. Kapan sebaiknya saya menggunakan opsi --experimental-permission pada Node.js?
Opsi Permission Model sangat berguna ketika Anda ingin mengeksekusi skrip pihak ketiga yang kurang tepercaya dengan membatasi aksesnya (misalnya hanya mengizinkan baca di folder tertentu via --allow-fs-read=/tmp). Namun, karena statusnya yang terus berkembang, pastikan runtime Node.js Anda selalu berada pada versi patch terbaru agar terhindar dari bug bypass.
Ruang iklan proporsional (Zero CLS) bebas risiko klik tidak sengaja.
Diskusi & Komentar
0Sampaikan pertanyaan teknis, masukan, atau feedback Anda seputar artikel ini.
Belum Ada Komentar
Jadilah pembaca pertama yang memulai diskusi menarik atau bertanya seputar materi artikel ini!