

Mencegah SQL Injection dan XSS di PHP & Laravel: Prepared Statement, Escaping, & CSP
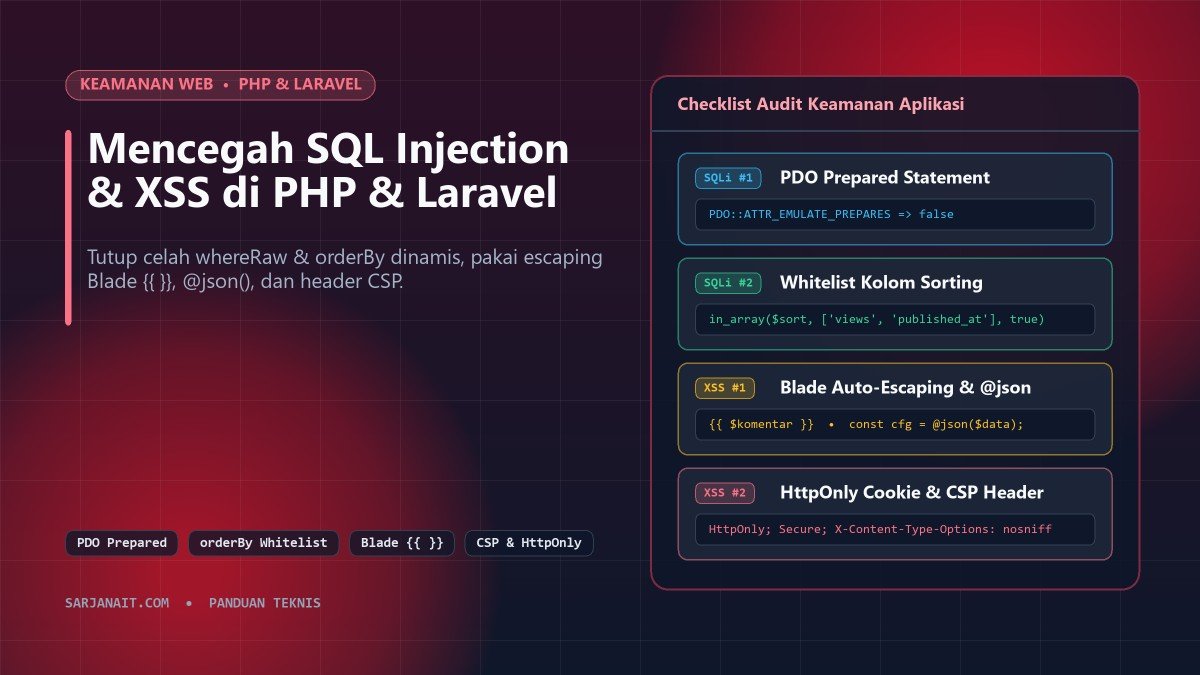
Meski framework modern sudah menyediakan banyak pelindung bawaan, SQL Injection (SQLi) dan Cross-Site Scripting (XSS) tetap masuk jajaran celah keamanan paling sering ditemukan saat audit aplikasi PHP dan Laravel. Melengkapi panduan keamanan upload file dan mitigasi RCE PHP, artikel ini membedah celah nyata yang masih sering lolos beserta cara menutupnya secara presisi.
1. SQL Injection di PHP Murni: Mengapa Prepared Statement Wajib Dipakai
SQL Injection terjadi ketika masukan pengguna digabungkan langsung ke dalam string query SQL sehingga penyerang dapat mengubah struktur perintah basis data. Jangan pernah menambal query mentah dengan addslashes() atau filter regex sendiri; gunakan PDO Prepared Statement dengan PDO::ATTR_EMULATE_PREPARES => false agar driver database memisahkan perintah SQL dan datanya secara mutlak:
// RENTAN: Masukan langsung disambung ke string SQL
$email = $_POST['email'];
$stmt = $pdo->query("SELECT id, password FROM users WHERE email = '{$email}'");

// AMAN: Gunakan Prepared Statement + parameter binding
$pdo->setAttribute(PDO::ATTR_EMULATE_PREPARES, false);

$stmt = $pdo->prepare('SELECT id, password FROM users WHERE email = :email LIMIT 1');
$stmt->execute(['email' => $_POST['email']]);
$user = $stmt->fetch(PDO::FETCH_ASSOC);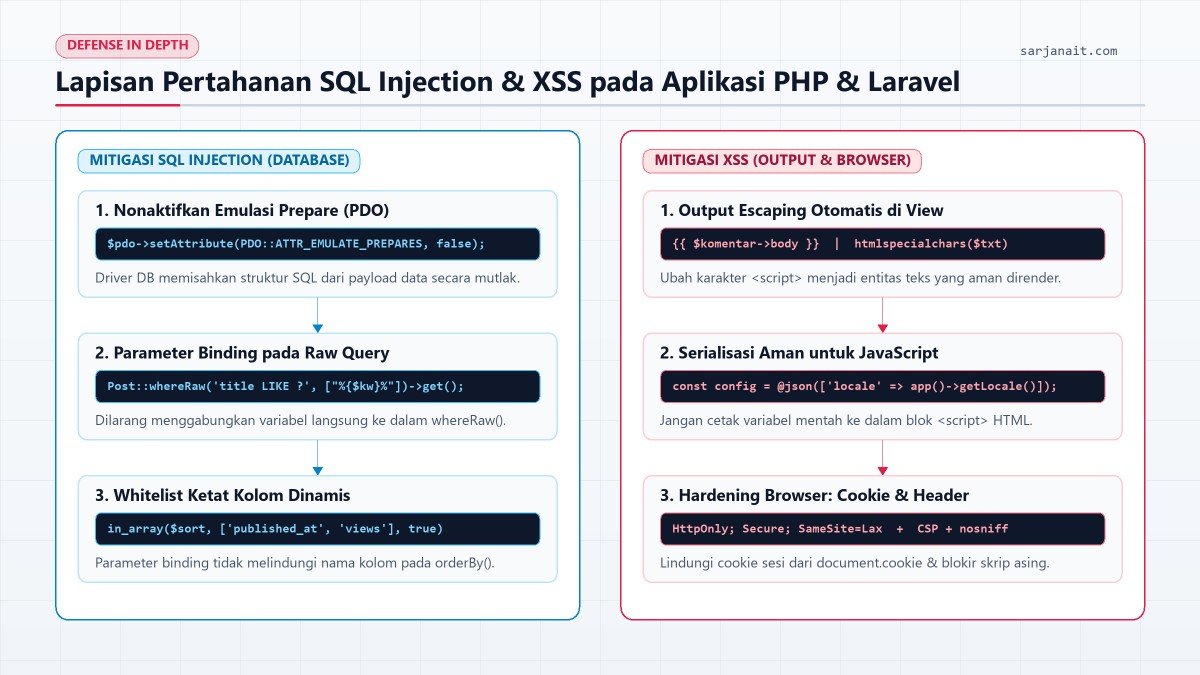
2. Titik Rawan SQL Injection yang Sering Terlewat di Laravel
Eloquent dan Query Builder Laravel otomatis menggunakan parameter binding pada metode standar seperti where('email', $email). Namun proteksi tersebut hilang jika Anda menyisipkan variabel langsung di dalam ekspresi mentah atau nama kolom dinamis:
// RENTAN 1: Interpolasi variabel langsung di whereRaw()
$posts = Post::whereRaw("status = 'published' AND title LIKE '%{$keyword}%'")->get();

// AMAN 1: Selalu oper variabel melalui array bindings parameter kedua
$posts = Post::whereRaw("status = 'published' AND title LIKE ?", ["%{$keyword}%"])->get();

// RENTAN 2: Kolom sorting diambil mentah dari query string (?sort=...)
// Parameter binding TIDAK melindungi nama kolom/tabel!
$posts = Post::orderBy($request->input('sort', 'created_at'))->get();

// AMAN 2: Gunakan whitelist ketat untuk nama kolom dan arah urutan
$allowedColumns = ['published_at', 'views', 'title'];
$sort = in_array($request->input('sort'), $allowedColumns, true)
    ? $request->input('sort')
    : 'published_at';
$direction = $request->input('dir') === 'asc' ? 'asc' : 'desc';

$posts = Post::orderBy($sort, $direction)->paginate(15);
3. Mencegah XSS di PHP, Blade, dan Atribut JavaScript
Cross-Site Scripting terjadi saat teks kiriman pengguna (komentar, nama profil, atau parameter pencarian) dicetak kembali ke halaman HTML tanpa output encoding sehingga browser mengeksekusinya sebagai skrip JavaScript—yang dapat mencuri sesi atau memanipulasi aksi pengguna lain.
- Di PHP murni: Selalu bungkus keluaran teks dengan
htmlspecialchars($text, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8'). - Di Laravel Blade: Gunakan kurung kurawal ganda
{{ $komentar->body }}untuk semua data pengguna. Hindari{!! $html !!}kecuali untuk konten tepercaya yang telah disaring ketat oleh pustaka HTML sanitizer (seperti HTML Purifier) memakai daftar putih tag aman. - Di dalam blok
<script>: Jangan mencetak variabel mentah ke JavaScript inline; gunakan direktif@json($data)atau sisipkan data ter-encode melalui atributdata-*.
<!-- AMAN: Blade otomatis meng-escape <script> menjadi teks biasa -->
<p>Hasil pencarian untuk: {{ request('q') }}</p>

<!-- AMAN: Mengirim data PHP ke JavaScript tanpa rawan injeksi tag penutup -->
<script>
  const initialConfig = @json(['locale' => app()->getLocale()]);
</script>
4. Menambah Lapisan Pertahanan dengan Header Keamanan & Cookie HttpOnly
Bila suatu saat ada celah XSS yang lolos, konfigurasi header HTTP dan cookie yang ketat dapat membatasi dampaknya secara drastis:
| Mekanisme | Pengaturan yang Disarankan | Fungsi Perlindungan |
|---|---|---|
| Cookie Sesi | HttpOnly, Secure, SameSite=Lax |
Mencegah skrip XSS membaca cookie sesi melalui document.cookie. |
| Content-Security-Policy (CSP) | Batasi script-src hanya ke domain resmi + nonce/hash |
Memblokir eksekusi skrip inline asing dan pemuatan skrip dari domain penyerang. |
| X-Content-Type-Options | nosniff |
Mencegah browser menafsirkan berkas teks/upload sebagai skrip HTML/JS. |
Biasakan melakukan pengujian cepat setiap kali menambah fitur pencarian, filter tabel, atau formulir baru: coba kirim masukan seperti ' OR '1'='1 pada filter dan <img src=x onerror=alert(1)> pada kolom teks di lingkungan staging lokal untuk memastikan seluruh lapisan validasi dan escaping bekerja sesuai harapan.
Diskusi & Komentar
0Sampaikan pertanyaan teknis, masukan, atau feedback Anda seputar artikel ini.
Belum Ada Komentar
Jadilah pembaca pertama yang memulai diskusi menarik atau bertanya seputar materi artikel ini!