

Workflow Code Review & Automated Testing Saat Memakai AI Coding Assistant di Proyek Tim
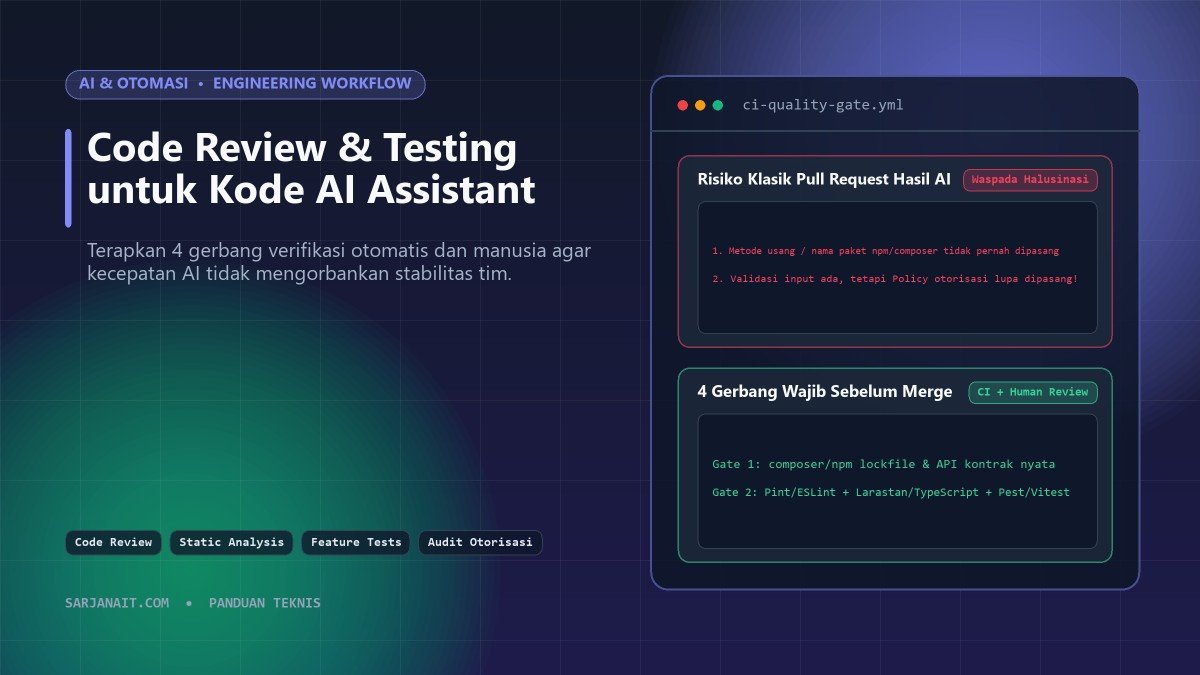
Penggunaan editor kode bertenaga AI kini membuat seorang pengembang mampu menyusun ratusan baris kode fitur baru hanya dalam hitungan menit. Namun dalam tim rekayasa perangkat lunak, kecepatan menulis draf awal hanyalah separuh cerita. Tanpa perubahan alur pemeriksaan, banjir Pull Request berukuran besar justru memicu kelelahan peninjau (review fatigue), meloloskan bug halus di kasus tepi, bahkan memasukkan celah otorisasi ke cabang utama.
Melengkapi pembahasan fitur editor pada panduan Cursor AI dan otomatisasi pengujian di panduan Automated Testing & CI/CD, artikel ini merangkum alur kerja Code Review dan Pengujian Otomatis empat lapis yang dirancang khusus untuk tim yang aktif memakai AI coding assistant.
Tiga Pola Kesalahan Khas Kode Hasil AI Assistant
Berbeda dengan kesalahan ketik manusia biasa, kode yang dihasilkan model AI sering terlihat sangat rapi, terstruktur, dan meyakinkan di permukaan—tetapi menyimpan pola cacat spesifik:
- Mengarang API versi lama atau library fiktif: Misalnya mencampur sintaks Laravel/Tailwind versi terdahulu ke proyek versi baru, atau mengusulkan paket pihak ketiga padahal proyek sudah memiliki utilitas internal sendiri.
- Menulis ulang logika yang sudah ada (duplikasi): Karena AI tidak selalu membaca seluruh repositori, ia kerap membuat helper baru alih-alih memakai service atau komponen yang sudah tersedia.
- Menyamarkan tes gagal dengan assertion longgar atau mock berlebihan: Bila dibiarkan membuat tes sendiri, asisten AI kadang menguji hasil mock-nya sendiri alih-alih perilaku nyata endpoint atau query basis data.
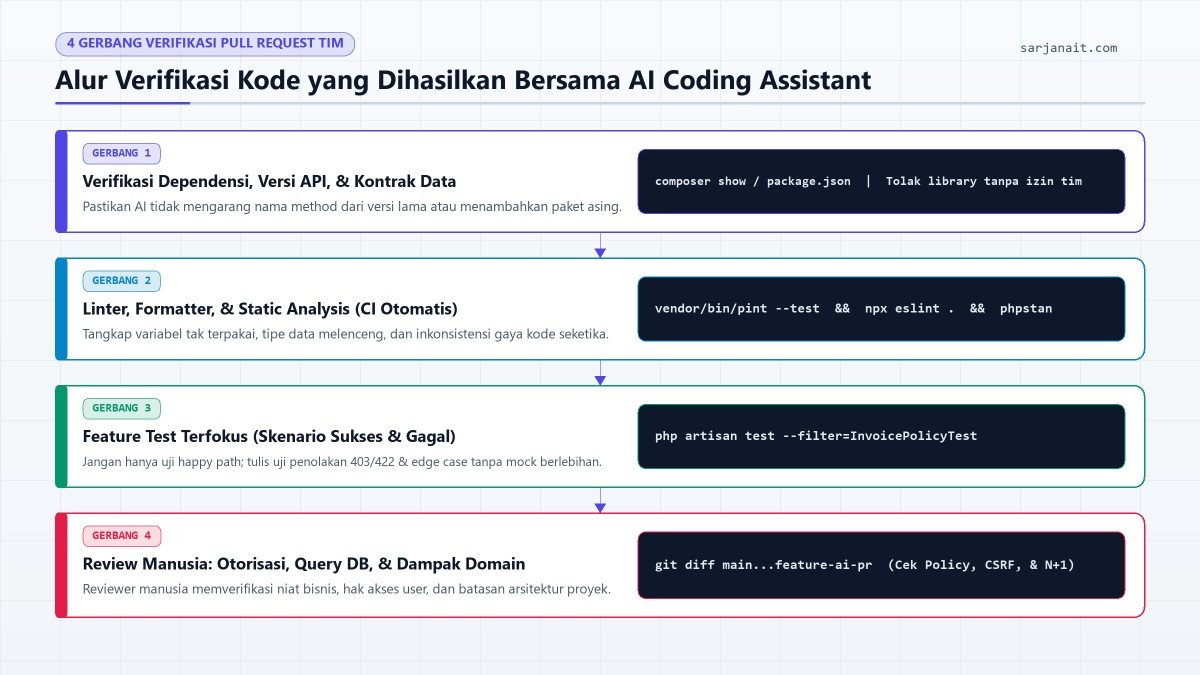
Menerapkan 4 Gerbang Verifikasi di Repositori & CI
Alih-alih mengandalkan ketelitian mata peninjau semata, pindahkan seluruh pemeriksaan mekanis ke skrip otomatis di pipeline GitHub Actions atau pre-merge CI agar peninjau manusia cukup fokus pada logika domain dan keamanan:
# .github/workflows/ci-quality-gate.yml
name: Quality & Security Gate
on: [pull_request]

jobs:
  verify:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - name: Cek gaya kode & Static Analysis PHP
        run: |
          vendor/bin/pint --test
          vendor/bin/phpstan analyse --memory-limit=1G
      - name: Jalankan Feature & Unit Test
        run: php artisan test --compact
      - name: Build & Typecheck Frontend
        run: npm ci && npm run build
Pola Menulis Feature Test yang Tidak Sekadar Menguji "Happy Path"
Aturan emas saat meminta bantuan AI menulis pengujian otomatis adalah: jangan beri prompt umum seperti "tulis tes untuk controller ini". Selalu tentukan tiga skenario batas eksplisit—sukses valid, ditolak otorisasi, dan input cacat—lalu baca ulang setiap baris assert secara kritis:
// Contoh Pest / PHPUnit Feature Test terarah untuk endpoint pembaruan artikel
test('pengguna lain yang bukan penulis ditolak saat mengubah artikel', function () {
    $author = User::factory()->create();
    $otherUser = User::factory()->create();
    $post = Post::factory()->for($author, 'author')->create();

    $response = $this->actingAs($otherUser)
        ->putJson(route('admin.posts.update', $post), [
            'title' => 'Judul Diubah Tanpa Izin',
        ]);

    $response->assertForbidden();
    expect($post->fresh()->title)->not->toBe('Judul Diubah Tanpa Izin');
});
Checklist Peninjauan Cepat Sebelum Menekan "Approve PR"
| Area Pemeriksaan | Pertanyaan Kritis Reviewer | Tindakan Jika Ditemukan |
|---|---|---|
| Ukuran & Fokus Diff | Apakah PR mengubah berkas unrelated (refactor tak diminta di file lama)? | Minta pecah PR agar perubahan tetap fokus dan mudah di-rollback. |
| Keamanan & Otorisasi | Apakah setiap rute tulis baru memeriksa kepemilikan resource (Policy/Middleware)? | Tambahkan pemeriksaan otorisasi server serta uji penolakan 403. |
| Dependensi Baru | Apakah ada entri baru di package.json / composer.json yang sebenarnya bisa ditulis dalam 15 baris kode? |
Hapus dependensi tak perlu demi menjaga keamanan rantai pasok dan ukuran bundel. |
Tips praktis untuk alur kerja harian: letakkan berkas panduan konvensi proyek (seperti versi framework, aturan arsitektur, dan skrip tes wajib) di root repositori agar AI assistant membacanya di awal sesi, lalu selalu periksa git diff secara langsung sebelum membuat commit maupun membuka Pull Request.
Diskusi & Komentar
0Sampaikan pertanyaan teknis, masukan, atau feedback Anda seputar artikel ini.
Belum Ada Komentar
Jadilah pembaca pertama yang memulai diskusi menarik atau bertanya seputar materi artikel ini!